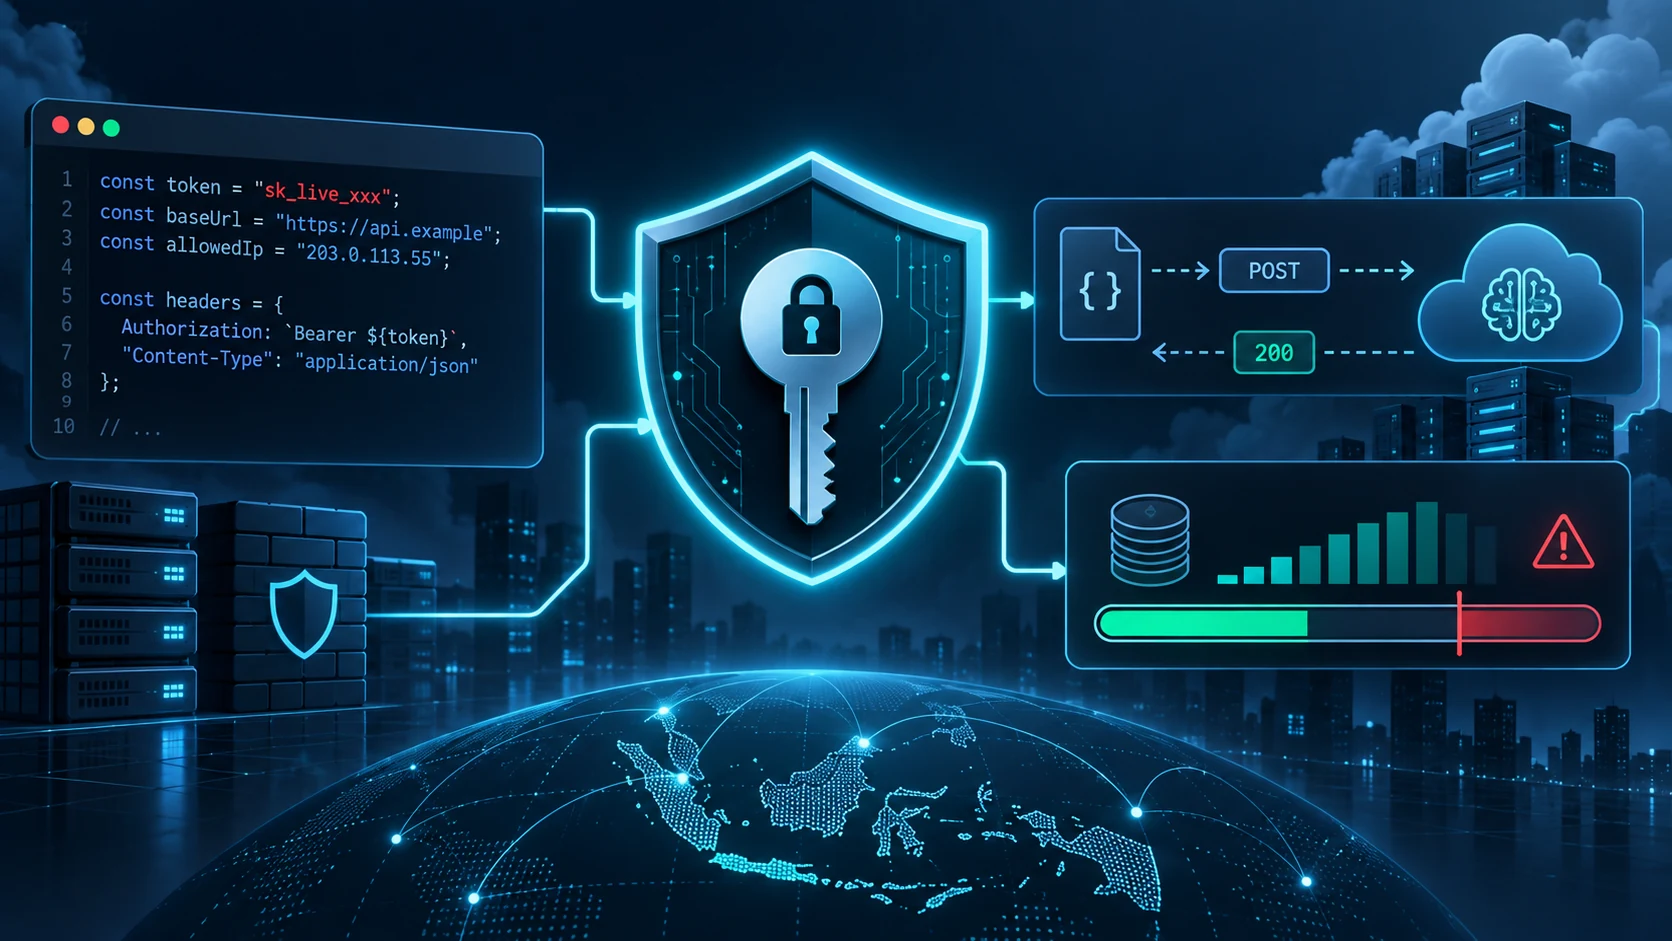
Satu API key yang masuk ke repository publik bisa mengubah bug kecil menjadi tagihan yang tidak kamu kenal. Orang lain tidak perlu tahu nama aplikasimu. Mereka cukup menemukan string rahasia itu, lalu mengirim request memakai akunmu. Karena itu, keamanan akses dan pengendalian biaya harus dirancang sebelum aplikasi AI dipakai orang lain.
Jawaban praktisnya begini. Simpan key hanya di server atau secret manager, bukan di browser dan aplikasi seluler. Pisahkan key untuk development, staging, dan produksi. Batasi akses, request, token keluaran, serta pengeluaran di sisi provider dan aplikasi. Tambahkan log, timeout, retry dengan batas, cache untuk pertanyaan berulang, dan jalur pencabutan key kalau kebocoran terjadi.
Panduan ini membahas cara kerja risikonya, contoh konfigurasi yang aman, pola proxy backend, cara menghitung perkiraan pemakaian tanpa mengarang harga, serta langkah darurat ketika key sudah terlanjur terlihat. Contoh memakai nilai dummy. sk-demo-xxxxxxxx, AIzaSy-demo-xxxxxxxx, api.example.test, dan 203.0.113.55 bukan kredensial atau alamat layanan nyata.
Kenapa API key bisa berubah menjadi masalah keamanan
API key adalah nilai rahasia yang dikirim bersama request supaya provider mengenali proyek atau akun pemanggil. Provider lalu memeriksa key itu sebelum memproses permintaan. Tergantung layanan, key dapat mengaitkan request dengan proyek, kuota, izin, dan pencatatan biaya.
Key bukan password manusia dalam bentuk yang persis sama, tetapi perlakukan risikonya seperti password. Siapa pun yang memegangnya mungkin dapat memanggil endpoint yang diizinkan. Kalau key punya akses luas dan tidak ada batas biaya, dampaknya lebih besar. Satu pola yang sering luput adalah key lama yang masih aktif meski aplikasi sudah pindah server.
Kebocoran tidak selalu terjadi karena peretas membobol server. Penyebab yang lebih biasa antara lain:
- key ditulis langsung di file Python lalu diunggah ke Git
- key muncul di log error atau pesan debugging
- key dimasukkan ke JavaScript yang dikirim ke browser
- screenshot dashboard memperlihatkan sebagian atau seluruh nilai
- file
.envikut tersalin ke backup yang bisa diakses publik - key ditempel di issue tracker, chat tim, atau dokumen bersama
- aplikasi demo tidak memberi batas request untuk pengguna anonim
Satu hal yang sering disalahpahami, menyamarkan beberapa karakter di layar tidak cukup kalau file sumber masih bisa diunduh. Bot pemindai secret bekerja cepat setelah commit publik. Repository privat juga bukan alasan untuk membiarkan key tertanam. Hak akses bisa berubah, arsip bisa diekspor, dan anggota tim bisa berganti.
Bedakan key publik dan key rahasia
Beberapa layanan menyediakan token yang memang dirancang untuk dipakai di sisi klien dengan pembatasan domain, aplikasi, atau endpoint. Jangan menganggap semua token masuk kategori itu. Nama API_KEY di dokumentasi lokal bukan bukti bahwa nilainya aman untuk browser.
Tanyakan tiga hal sebelum menaruh sebuah nilai di frontend. Apakah provider secara resmi mengizinkan pemakaian dari browser? Apakah key bisa dibatasi berdasarkan origin, aplikasi, endpoint, dan kuota? Apakah request tetap dapat menghabiskan saldo jika pengguna memodifikasi JavaScript?
Kalau jawaban terakhir iya, frontend tetap perlu mendapat pembatasan dari backend atau gateway. Validasi di browser mudah dilewati. Pengguna dapat membuka Developer Tools, mengubah jumlah token, mengganti prompt, atau mengulang request dari skrip sendiri.
Chatbot gratis tidak sama dengan akses API
Aplikasi chat dan API biasanya punya dashboard, billing, kuota, serta kredensial yang berbeda. Langganan sebuah aplikasi chat tidak otomatis memberi izin memakai API. Sebaliknya, membuat key tidak berarti pemakaian akan selalu gratis. Provider dapat menyediakan free tier, kredit awal, atau model tertentu dengan aturan yang berubah menurut akun dan tanggal.
Pemisahan ini penting untuk anggaran. Kamu bisa menguji request kecil tanpa memahami tagihan, lalu lupa bahwa skrip loop memanggil endpoint ratusan kali. Tulis asumsi biaya dan batas sebelum eksperimen masuk ke aplikasi yang bisa dipakai orang lain.
Simpan key dengan cara yang bisa diaudit
Untuk proyek lokal, environment variable biasanya cukup. Nilai rahasia berada di luar source code dan dibaca proses ketika aplikasi berjalan. Cara ini lebih baik daripada menulis key di konstanta, meski tetap perlu melindungi shell history, proses, file konfigurasi, serta akses komputer.
Contoh macOS atau Linux:
export AI_API_KEY="sk-demo-xxxxxxxx"
python app.py
Contoh Python:
import os

api_key = os.environ.get("AI_API_KEY")
if not api_key:
    raise RuntimeError("AI_API_KEY belum diatur")

client = {"api_key": api_key}
Contoh Windows PowerShell:
$env:AI_API_KEY = "sk-demo-xxxxxxxx"
python app.py
Jangan menganggap environment variable otomatis aman. Pada server bersama, proses dengan izin yang salah bisa membaca lingkungan proses lain. File unit service, konfigurasi container, dan log CI juga dapat membocorkan nilai. Batas akses sistem tetap perlu diterapkan.
Aturan untuk file .env
File .env berguna untuk pengembangan, terutama saat aplikasi memerlukan beberapa konfigurasi. Tambahkan ke .gitignore sebelum file dibuat, bukan setelah key sudah terlanjur di-commit.
.env
.env.*
!.env.example
File contoh boleh berisi nama variabel tanpa nilai nyata:
AI_API_KEY=
AI_API_BASE_URL=https://api.example.test/v1
AI_MODEL=MODEL_NAME_DARI_PROVIDER
AI_MAX_OUTPUT_TOKENS=512
Perhatikan pola !.env.example. Baris itu hanya mengecualikan file contoh dari aturan pengabaian. Ia tidak membuat .env aman untuk dibagikan. Jangan memasukkan key palsu yang tampak seperti key aktif. Developer lain bisa salah mengira nilainya boleh dipakai.
Bersihkan juga riwayat Git jika secret sempat masuk commit. Menghapus baris dari versi terbaru tidak menghapus nilai dari commit lama. Ganti key di dashboard provider, kemudian gunakan alat pemindai secret dan prosedur pembersihan repository sesuai sistem kontrol versi yang dipakai tim.
Kapan secret manager dibutuhkan
Environment variable cocok untuk laptop pribadi dan deployment sederhana. Secret manager lebih masuk akal ketika ada beberapa server, rotasi rutin, pipeline CI/CD, akses tim, atau kewajiban audit. Layanan seperti secret manager bawaan cloud, Vault, atau fitur secrets dari platform deployment bisa memberikan kontrol akses dan jejak perubahan yang lebih rapi.
Jangan menambahkan layanan baru hanya untuk aplikasi latihan satu file. Itu membuat operasi lebih rumit tanpa mengurangi risiko utama jika laptopnya tidak aman. Naikkan tingkat pengelolaan ketika jumlah orang, mesin, dan lingkungan bertambah.
Jangan kirim key ke browser
Arsitektur yang aman biasanya memisahkan browser, backend, dan provider model. Browser mengirim pesan ke endpoint milik aplikasi. Backend memvalidasi sesi, membatasi ukuran input, memilih model, menambahkan key secara internal, lalu meneruskan request ke provider.
Browser
   |
   | POST /api/chat, tanpa API key provider
   v
Backend api.example.test
   |
   | Authorization dari environment atau secret manager
   v
Provider model AI
Kelebihannya bukan cuma key tersembunyi. Backend juga menjadi tempat untuk menolak request anonim, menerapkan rate limit, membatasi token keluaran, menyaring ukuran file, mencatat request ID, dan memilih provider cadangan. Kamu bisa menghentikan akses tanpa mengubah aplikasi frontend yang sudah terpasang di perangkat pengguna.
Contoh endpoint Flask yang sengaja sederhana:
import os
from flask import Flask, jsonify, request

app = Flask(__name__)
API_KEY = os.environ.get("AI_API_KEY")

@app.post("/api/chat")
def chat():
    if not API_KEY:
        return jsonify(error="server belum dikonfigurasi"), 503

    body = request.get_json(silent=True) or {}
    message = body.get("message", "")
    if not isinstance(message, str) or not message.strip():
        return jsonify(error="message wajib diisi"), 400
    if len(message) > 4000:
        return jsonify(error="message terlalu panjang"), 413

    # Validasi sesi, rate limit, dan pemanggilan provider dilakukan di sini.
    return jsonify(status="request diterima")
Kode itu belum menjadi gateway siap produksi. Ia belum memiliki autentikasi pengguna, penyimpanan percakapan, rate limit, timeout provider, dan penanganan error. Justru itu poinnya. Proxy backend perlu dipandang sebagai batas keamanan, bukan sekadar file yang menyembunyikan satu string.
Kapan client-side key masih mungkin dipakai
Ada kasus yang dirancang khusus untuk client-side key. Misalnya layanan tertentu memberi key dengan pembatasan origin dan kuota sangat kecil, atau menyediakan token sementara yang dibuat backend. Ikuti dokumentasi resmi provider, bukan contoh forum lama.
Kalau key dapat dipakai dari origin mana pun dan tetap terkait saldo akun, jangan kirim ke klien. Penghematan beberapa baris backend tidak sebanding dengan sulitnya menghentikan penyalahgunaan setelah aplikasi tersebar.
Pisahkan lingkungan dan tingkat akses
Gunakan key berbeda untuk development, staging, dan produksi. Paling tidak, gunakan proyek atau akun terpisah jika provider mendukungnya. Dengan pemisahan ini, uji coba model baru tidak bercampur dengan laporan pemakaian aplikasi aktif.
Nama key juga membantu saat investigasi. dev-laptop-yudha, staging-web, dan prod-backend-2026-09 memberi konteks lebih baik daripada tiga key bernama test. Jangan memakai nama asli atau informasi rahasia di label. Label bisa terlihat oleh anggota lain di dashboard.
Prinsip yang sama berlaku untuk izin. Kalau aplikasi hanya memanggil satu API dan satu model, jangan berikan akses ke semua layanan yang tersedia. Kalau provider tidak menyediakan scope yang cukup rinci, kompensasi dengan membatasi project, IP server, domain, atau kuota sesuai fitur yang resmi tersedia.
Rotasi key perlu punya prosedur, bukan sekadar niat. Siapkan key baru, pasang di backend, uji satu request, lalu cabut key lama setelah semua instance memakai nilai baru. Untuk aplikasi dengan beberapa replika, lakukan pergantian bertahap agar satu proses tidak membaca nilai lama terlalu lama.
Jangan menunggu sampai key bocor untuk tahu apakah rotasi bisa dilakukan. Jadwalkan latihan kecil di staging. Kalau butuh berjam-jam karena key tertanam di banyak file, desain pengelolaan secret perlu dibereskan dulu.
Mengendalikan biaya dimulai dari ukuran request
Biaya layanan model biasanya dipengaruhi token input, token output, model, fitur tambahan, serta volume request. Token adalah potongan teks yang dihitung provider, bukan jumlah karakter yang selalu sama. Bahasa, format JSON, kode, dan pengulangan konteks dapat menghasilkan jumlah token berbeda.
Tanpa angka harga terkini, kamu tetap bisa membuat model anggaran. Catat empat variabel:
- jumlah request per hari
- rata-rata token input per request
- batas token output
- model atau endpoint yang dipakai
Formula perencanaannya bisa ditulis begini:
Total token input = request harian x token input rata-rata
Total token output = request harian x token output rata-rata
Biaya perkiraan = biaya input provider + biaya output provider + fitur tambahan
Nilai harga harus diambil dari halaman billing provider pada saat perhitungan. Jangan menyalin harga dari artikel lama. Nama model, paket, mata uang, free tier, batch, caching, dan biaya tool bisa berubah.
Untuk aplikasi yang belum punya data pemakaian, buat rentang skenario. Skenario ringan memakai sedikit request dengan output pendek. Skenario normal memakai angka dari pengujian internal. Skenario buruk menganggap pengguna mengulang request, prompt terlalu panjang, dan retry berjalan saat provider lambat.
Tujuannya bukan menghasilkan angka yang terlihat presisi. Tujuannya mencari batas yang akan mematikan atau memperlambat aplikasi sebelum saldo habis.
Batasi output token
Output panjang sering tidak menambah mutu. Untuk klasifikasi, keluaran mungkin cukup berupa label dan alasan singkat. Untuk ekstraksi, minta JSON dengan field yang dibutuhkan. Batas output mencegah satu input menghasilkan esai panjang ketika aplikasi hanya memerlukan satu kalimat.
Contoh kebijakan endpoint:
REQUEST_LIMIT = 20
MAX_INPUT_CHARS = 4000
MAX_OUTPUT_TOKENS = 512
Nama variabel itu bukan pengganti aturan provider. MAX_OUTPUT_TOKENS harus diterjemahkan ke parameter yang didukung model yang dipilih. Ada provider yang memakai nama parameter berbeda atau memberi batas model sendiri. Cek dokumentasi sebelum deployment.
Input juga perlu dibatasi. Pengguna dapat menempelkan file sangat panjang ke kolom chat. Kalau seluruh isi dikirim setiap kali, biaya ikut naik. Potong data yang tidak relevan, rangkum bagian lama dengan kebijakan yang jelas, atau simpan konteks di database lalu ambil potongan yang diperlukan.
Tetapkan limit provider dan limit aplikasi
Limit provider mencegah akun melewati ambang tertentu. Limit aplikasi mengurangi request sebelum sampai ke provider. Keduanya bekerja di tempat berbeda.
Limit provider berguna ketika bug terjadi di satu server. Limit aplikasi berguna saat satu pengguna menekan tombol berkali-kali, bot diserang, atau endpoint publik dipanggil oleh skrip otomatis. Jangan hanya mengandalkan satu lapisan. Jika provider tidak punya hard limit, buat circuit breaker di aplikasi dan alarm pemakaian.
Gunakan dua batas yang berbeda untuk alasan operasional. Soft limit mengirim peringatan agar kamu bisa memeriksa penyebab kenaikan. Hard limit menghentikan request baru setelah ambang tercapai. Nama serta ketersediaan fitur berbeda di tiap layanan, jadi verifikasi di dashboard yang kamu gunakan.
Pisahkan anggaran berdasarkan lingkungan bila provider mendukung project billing. Anggaran staging yang longgar tidak boleh ikut menghabiskan saldo produksi. Kalau semua request masuk satu proyek, setidaknya log environment bersama setiap request dan buat laporan terpisah.
Rate limit, retry, dan loop yang tidak terkendali
Rate limit adalah batas jumlah request atau token dalam interval tertentu. Error 429 sering berarti aplikasi terlalu cepat, kuota habis, atau kebijakan provider menolak sementara. Retry tanpa batas bisa memperburuk masalah. Satu request gagal, lalu kode mengirim lima percobaan, lalu setiap percobaan memicu timeout lain. Biaya dan antrean naik bersama.
Pakai retry dengan jumlah kecil, jeda bertambah, dan syarat error yang jelas. Jangan mengulang error validasi input, autentikasi, atau key yang dicabut. Contoh kerangka sederhana:
import random
import time

RETRYABLE = {429, 500, 502, 503, 504}


def call_with_retry(call, attempts=3):
    for number in range(attempts):
        response = call()
        if response.status_code not in RETRYABLE:
            return response
        if number == attempts - 1:
            return response
        wait_seconds = (2 ** number) + random.random()
        time.sleep(wait_seconds)
Kerangka ini belum membedakan semua jenis error dan belum memakai header Retry-After jika provider mengirimkannya. Gunakan library HTTP yang mendukung timeout koneksi dan timeout membaca respons. Jangan biarkan thread menunggu tanpa batas.
Pasangkan retry dengan idempotency ketika endpoint atau alur bisnis memungkinkan. Request yang membuat pembayaran, mengirim email, atau mengubah data tidak boleh digandakan hanya karena respons pertama terlambat. Panggilan model biasanya tidak mengubah database secara langsung, tetapi aplikasi di sekitarnya bisa menjalankan tool setelah respons diterima.
Tambahkan penghitung retry ke log. Ketika jumlahnya naik, kamu perlu tahu apakah masalah berasal dari provider, jaringan, atau kode yang terlalu agresif. Log yang hanya menulis request gagal tidak membantu banyak.
Hindari loop pemanggilan model
Loop bisa muncul dari agent yang terus memanggil tool, worker yang membaca pesan sama, atau webhook yang memanggil dirinya sendiri. Beri setiap job batas jumlah langkah, batas waktu, dan tanda selesai yang disimpan di tempat yang dapat dibaca worker.
MAX_STEPS = 8
MAX_RUNTIME_SECONDS = 90
Batas itu harus diperiksa pada setiap iterasi, bukan hanya saat job mulai. Simpan request ID dan job ID agar satu pekerjaan dapat ditelusuri. Kalau aplikasi menjalankan beberapa worker, gunakan mekanisme antrean atau lock yang sesuai. Variabel lokal tidak cukup untuk menghentikan loop di proses lain.
Cache dan pengurangan request berulang
Cache menyimpan hasil untuk input yang sama atau hampir sama selama periode tertentu. Ia cocok untuk prompt yang tidak bergantung pada waktu, seperti penjelasan istilah produk, format dokumen, atau hasil klasifikasi dengan data yang jarang berubah.
Jangan meng-cache jawaban yang bergantung pada izin pengguna, informasi pribadi, data stok, atau konteks yang baru berubah kecuali kunci cache memasukkan semua faktor yang relevan. Cache publik yang salah dapat menampilkan jawaban satu pengguna kepada pengguna lain.
Kunci cache harus mencakup model, versi prompt, bahasa, serta input yang relevan. Contoh konseptual:
hash(model + prompt_version + language + normalized_input)
Gunakan hash untuk kunci, bukan menyimpan prompt mentah di nama file atau URL. Isi cache tetap perlu perlindungan karena bisa memuat data pengguna. Tentukan masa berlaku dan cara menghapusnya ketika prompt berubah.
Batching dapat mengurangi jumlah overhead request untuk pekerjaan yang tidak butuh hasil seketika. Contohnya klasifikasi daftar tiket pada malam hari. Tetapi batch tidak selalu berarti lebih murah. Cek aturan harga dan batas batch provider. Jangan membuat klaim diskon tanpa membuka halaman resmi yang berlaku pada tanggal pengerjaan.
Pengurangan biaya yang paling mudah biasanya dimulai dari prompt. Hapus instruksi berulang, jangan kirim riwayat percakapan penuh jika potongan terakhir cukup, dan minta format output yang ringkas. Uji perubahan dengan contoh yang sama sebelum menerapkannya ke semua pengguna.
Log yang membantu tanpa membocorkan rahasia
Log diperlukan untuk memahami biaya, latensi, dan error. Log mentah sering menjadi sumber kebocoran baru. Hindari menulis API key, token autentikasi, isi prompt yang mengandung data pribadi, dan respons lengkap jika tidak diperlukan.
Log minimum yang berguna biasanya mencakup:
- waktu request dalam zona waktu yang jelas
- nama provider dan model
- environment
- request ID dari aplikasi dan provider jika tersedia
- status HTTP dan kategori error
- jumlah token input serta output jika provider mengembalikannya
- durasi request
- ID pengguna yang sudah dianonimkan atau di-hash
- jumlah retry
Jangan mencatat seluruh prompt hanya karena mudah. Jika tim perlu debugging isi, gunakan sampling terbatas, redaksi field pribadi, akses terbatas, dan masa simpan yang jelas. Mode debugging harus bisa dimatikan tanpa mengubah kode yang berhubungan dengan key.
OpenAI mengarahkan developer untuk menyimpan key di lokasi aman, memisahkan project staging dan produksi, serta mengatur batas laju dan pengeluaran per project pada panduan produksi resminya. Dokumentasi API mereka juga menyebut request ID sebagai bahan troubleshooting. Gunakan prinsip itu sesuai fitur provider yang dipakai, bukan dengan menyalin nama menu secara mentah.
Apa yang dilakukan jika key bocor
Anggap key bocor ketika nilainya masuk repository publik, issue, log yang dapat dibaca orang lain, bundle frontend, atau screenshot yang beredar. Jangan menunggu laporan tagihan. Tindakan pertama adalah pencabutan atau rotasi key di dashboard provider.
Urutannya dapat dibuat seperti ini:
- Cabut key yang bocor atau nonaktifkan aksesnya.
- Periksa pemakaian, request, model, dan lokasi yang tercatat provider.
- Buat key baru dengan izin dan batas yang lebih sempit.
- Ganti konfigurasi aplikasi melalui secret manager atau environment.
- Cari salinan key di repository, image container, artifact CI, log, dan backup.
- Bersihkan akses serta riwayat sesuai prosedur tim.
- Catat waktu kejadian, tindakan yang dilakukan, dan data yang perlu dipantau.
Jangan menutup insiden hanya karena key sudah dihapus dari file terbaru. Bot bisa memakai key selama key masih aktif. Salinan Git, cache build, dan artefak deployment mungkin tetap menyimpan nilai lama.
Google menjelaskan bahwa jenis key Gemini memiliki karakteristik keamanan yang berbeda. Dokumentasi resminya menyebut key baru di AI Studio diarahkan ke authorization key, sementara standard key yang tidak dibatasi dapat ditolak. Detail seperti ini bisa berubah, jadi gunakan halaman key resmi Google saat melakukan konfigurasi dan jangan menganggap semua key provider setara.
Tanda tagihan atau pemakaian tidak wajar
Perhatikan lonjakan request, banyak model yang tidak pernah dipakai, perubahan negara atau alamat jaringan jika provider menampilkannya, error autentikasi berulang, serta pemakaian pada jam aplikasi sedang tidak aktif. Satu indikator belum membuktikan penyalahgunaan. Gabungkan dengan log aplikasi dan waktu rotasi.
Kalau dashboard provider terlambat memperbarui angka, jangan menunggu angka final untuk mencabut key. Batasi akses dulu. Setelah itu, simpan bukti yang diperlukan untuk menghubungi dukungan provider. Jangan mengirim secret dalam tiket bantuan.
Troubleshooting yang paling sering muncul
401 atau 403 setelah key dipasang
Periksa nama environment variable, proses yang membaca konfigurasi, project yang terhubung, izin key, dan endpoint. Cetak status keberadaan key, bukan nilainya.
print("key tersedia:", bool(os.environ.get("AI_API_KEY")))
Pastikan tidak ada spasi atau tanda kutip yang ikut terbaca. Restart proses setelah environment berubah. Pada container, periksa konfigurasi runtime, bukan hanya shell tempat image dibangun.
429 terus muncul
Baca body error dan header rate limit tanpa menulis key. Kurangi concurrency, gunakan retry yang menghormati jeda, turunkan ukuran output, dan periksa kuota model. Kalau banyak pengguna berbagi satu endpoint, terapkan rate limit per pengguna di backend.
Jangan menyelesaikan 429 dengan menambah retry sampai sepuluh kali. Itu hanya membuat antrean lebih panjang. Cari titik yang mengirim request terlalu cepat.
Biaya naik padahal pengguna sedikit
Cari loop, webhook ganda, retry, prompt yang menyertakan riwayat terlalu panjang, dan job terjadwal yang berjalan lebih sering dari perkiraan. Bandingkan jumlah request di log aplikasi dengan jumlah request pada dashboard provider.
Buat satu tabel sederhana berisi tanggal, endpoint, model, total request, token, error, dan retry. Angka itu cukup untuk menemukan pola awal. Tidak perlu membeli sistem pemantauan baru sebelum tahu bagian mana yang tidak terlihat.
Respons lambat lalu aplikasi mengulang request
Pasang timeout yang masuk akal dan bedakan timeout koneksi dengan timeout membaca respons. Pertimbangkan streaming jika pengguna memang perlu melihat keluaran bertahap dan provider mendukungnya. Streaming tidak otomatis mengurangi token atau biaya. Ia hanya mengubah cara respons diterima.
Simpan request ID dan status apakah provider sudah menerima request. Tanpa idempotency, timeout membuat aplikasi sulit tahu apakah aman mengirim ulang. Untuk endpoint yang hanya menghasilkan teks, risiko duplikasi mungkin rendah. Untuk alur dengan tool, database, atau pengiriman pesan, risikonya berbeda.
Memilih kontrol berdasarkan ukuran proyek
Untuk skrip pribadi yang hanya berjalan di laptop, mulai dengan environment variable, .gitignore, batas output, timeout, dan pemantauan dashboard. Jangan memasukkan key ke notebook yang akan dibagikan. Hapus output yang menampilkan header autentikasi sebelum mengirim file ke orang lain.
Untuk prototipe yang punya pengguna, tambahkan backend proxy, login, rate limit per akun, limit ukuran input, log teredaksi, dan key terpisah dari lingkungan produksi. Tetapkan tombol pemutus atau circuit breaker. Kalau saldo atau kuota mendekati batas, aplikasi bisa menolak request baru dengan pesan yang jujur.
Untuk layanan berbayar, gunakan secret manager, project terpisah, akses berbasis peran, rotasi terjadwal, alarm pemakaian, budget, cache, queue, serta review kode yang menyentuh tool. Pisahkan biaya eksperimen dari biaya pelanggan. Lakukan uji beban dengan limit yang sengaja rendah sebelum menaikkan kuota.
Tidak semua kontrol perlu hadir pada hari pertama. Namun key yang masuk ke frontend dan retry tanpa batas bukan fitur yang aman untuk ditunda. Dua hal itu bisa merusak akun sebelum metrik lain sempat dibuat.
Checklist sebelum aplikasi dibuka untuk umum
Baca daftar ini sambil membuka source code dan dashboard, bukan sebagai formalitas.
- key tidak ada di HTML, JavaScript bundle, aplikasi seluler, repository, screenshot, atau log
.envdan file konfigurasi rahasia sudah diabaikan Git- key development tidak dipakai di produksi
- provider project dan billing sudah teridentifikasi
- limit provider dan limit aplikasi sudah dicatat
- input serta output punya batas ukuran
- endpoint punya autentikasi dan rate limit
- retry dibatasi dan hanya berlaku untuk error yang layak diulang
- timeout koneksi serta timeout respons sudah ada
- loop agent atau worker punya batas langkah dan waktu
- log menyimpan request ID tanpa secret dan data sensitif berlebihan
- ada cara mencabut key dan memasang key baru tanpa mengedit banyak file
- dashboard pemakaian diperiksa setelah pengujian
- harga, kuota, nama model, dan fitur tambahan dirujuk ke dokumentasi resmi pada tanggal pengecekan
Simpan hasil checklist di tempat yang bisa dibaca orang yang akan menangani insiden. Dokumen itu tidak perlu panjang. Nama project, pemilik akses, lokasi secret, cara rotasi, dan nomor kontak sudah lebih berguna daripada paragraf umum tentang keamanan.
Data pengguna, privasi, dan batas keamanan key
Key aman bukan berarti data yang dikirim ke model otomatis aman untuk semua kebutuhan. Ada dua masalah berbeda yang perlu dipisahkan. Pertama, apakah orang lain bisa memakai akun provider lewat key kamu? Kedua, apakah isi prompt, file, atau respons boleh dikirim ke provider sesuai aturan aplikasi dan pengguna?
Tulis alur data sebelum integrasi. Catat data apa yang masuk, provider mana yang menerimanya, berapa lama log disimpan, dan siapa yang dapat melihat hasilnya. Email, nomor telepon, alamat, isi tiket pelanggan, serta dokumen internal tidak seharusnya ikut terkirim hanya karena endpoint menerima string bebas.
Kurangi data sebelum request. Hapus field yang tidak dipakai, samarkan identitas, dan gunakan ID internal jika model tidak memerlukan nama asli. Untuk klasifikasi tiket, model mungkin cukup menerima kategori produk, isi masalah yang sudah direduksi, dan beberapa metadata. Jangan mengirim seluruh baris database kalau satu kolom sudah cukup.
Periksa juga akses pada log. Key yang sudah disembunyikan tidak menyelesaikan masalah jika prompt berisi password, token sesi, atau data pelanggan. Terapkan redaksi sebelum pencatatan, batasi anggota tim yang dapat membaca log, serta tetapkan masa penghapusan. Detail retensi dan penggunaan data harus mengikuti dokumentasi provider dan kewajiban yang berlaku pada aplikasimu.
Kalau aplikasi menerima file, tetapkan tipe file, ukuran maksimum, masa simpan, dan kapan file dihapus. Parser dokumen juga perlu diuji dengan file rusak dan file yang sengaja berisi instruksi berbahaya. Prompt injection bisa datang dari isi dokumen, bukan hanya dari kolom pertanyaan pengguna. Model yang diberi tool jangan boleh menjalankan tindakan penting hanya karena teks di dalam file menyuruhnya.
Buat jalur persetujuan untuk tindakan yang mengubah data, mengirim pesan, atau mengeluarkan uang. Respons model boleh mengusulkan tindakan, tetapi backend memeriksa izin dan parameter sebelum tool dijalankan. Ini menambah satu langkah. Memang. Langkah itu lebih murah daripada membiarkan teks yang keliru memanggil API internal dengan hak penuh.
Sumber resmi dan bacaan terkait
Untuk detail key Gemini, gunakan dokumentasi resmi Google tentang API key. Google menjelaskan autentikasi, perbedaan standard key dan authorization key, serta pembatasan yang berlaku pada konfigurasi tertentu.
Untuk praktik produksi, baca panduan Production best practices OpenAI. Panduan itu membahas penyimpanan key, pemisahan staging dan produksi, rate limit, batas pengeluaran, dan pola arsitektur ketika aplikasi tumbuh.
Untuk dashboard, ada panduan OpenAI Platform.
Untuk dasar istilah dan alur pembuatan key, lihat panduan AI API key. Pembaca yang sedang memilih alat kerja bisa melanjutkan ke daftar AI tools untuk produktivitas, tetapi keputusan biaya API tetap perlu mengacu pada dokumentasi provider masing-masing.
Harga, free tier, kuota, nama model, fitur key, dan tampilan dashboard dapat berubah. Cek halaman resmi sebelum menyalin perintah ke proyek. Untuk keputusan yang menyangkut data pribadi, kepatuhan, atau kontrak layanan, libatkan orang yang bertanggung jawab di tim.
Sebelum request pertama dikirim dari aplikasi publik, pastikan kamu bisa menjawab dua pertanyaan tanpa membuka source code. Key ini tersimpan di mana, dan bagaimana cara mencabutnya? Berapa banyak request yang boleh lewat hari ini, dan apa yang terjadi setelah batas tercapai? Kalau jawabannya belum jelas, aplikasinya belum siap menerima pengguna.